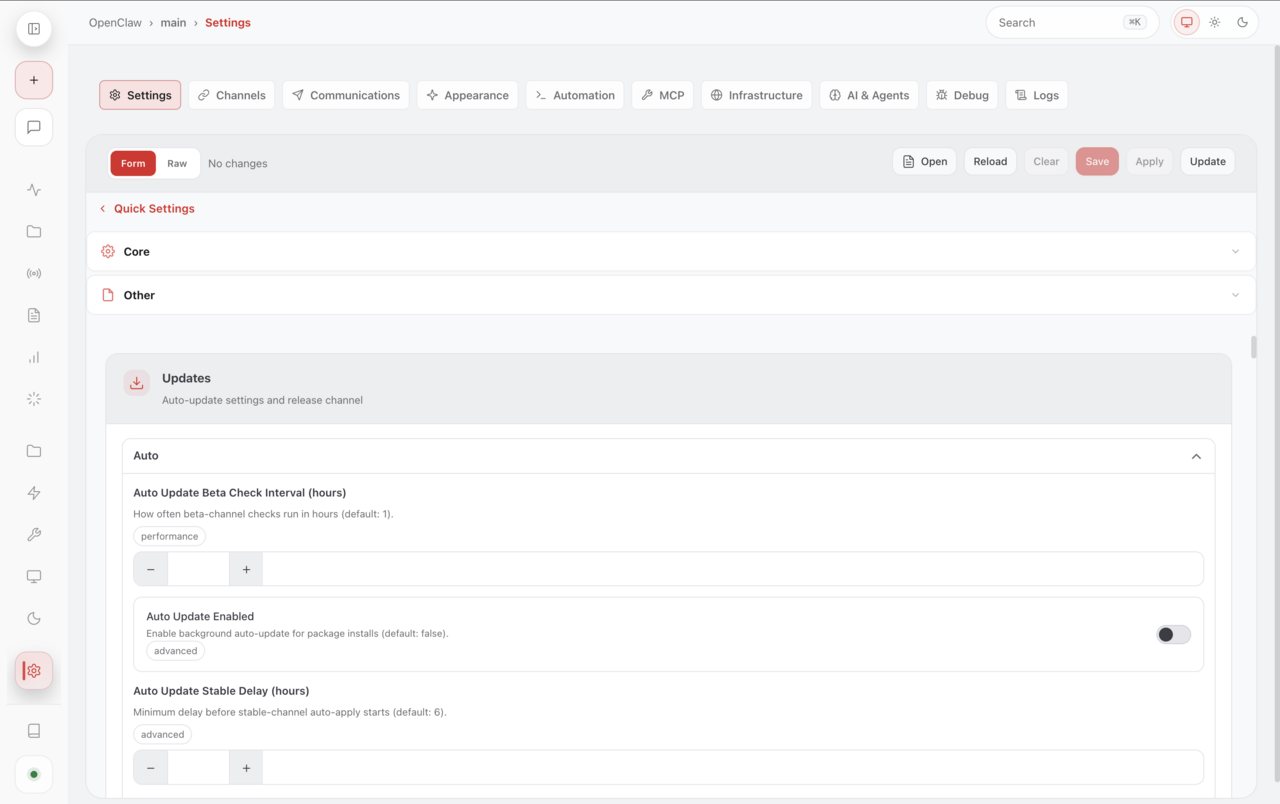
OpenClaw è un agente di intelligenza artificiale autonomo, libero e open source, in grado di svolgere compiti utilizzando modelli linguistici di grandi dimensioni (LLM). La sua interfaccia utente principale è una piattaforma di messaggistica, quindi gli utenti interagiscono con il software tramite un chatbot all'interno di servizi come Signal, Telegram, Discord o WhatsApp. Il progetto ha suscitato grande attenzione all'inizio del 2026, sia per la sua flessibilità sia per le preoccupazioni legate alla sicurezza e alla privacy sollevate dalle ampie autorizzazioni necessarie al suo funzionamento.
Sviluppo e denominazione

Il programmatore austriaco Peter Steinberger ha pubblicato per la prima volta il software nel novembre 2025 con il nome Warelay. Esso derivava da un precedente assistente da lui realizzato, Clawd, il cui nome faceva riferimento a Claude, il chatbot di Anthropic. Il progetto è stato rinominato due volte in circa due mesi: prima in Moltbot, a seguito di reclami per violazione di marchio da parte di Anthropic, e poi in OpenClaw. Nel febbraio 2026 Steinberger ha annunciato che sarebbe entrato a far parte di OpenAI e che una fondazione senza scopo di lucro, la OpenClaw Foundation, avrebbe assunto la gestione del progetto.
Funzionalità e sicurezza
OpenClaw viene eseguito localmente e si collega a modelli esterni come Claude, DeepSeek o la famiglia GPT di OpenAI, memorizzando configurazione e cronologia delle interazioni sul computer dell'utente. Un sistema di competenze indica all'agente come svolgere i compiti e richiamare gli strumenti. Poiché il software può accedere a email, calendari e account di messaggistica, le istanze configurate in modo errato e gli attacchi di prompt injection hanno attirato l'attenzione dei ricercatori di cybersicurezza, e alcuni governi ne hanno limitato l'uso in ambito istituzionale.