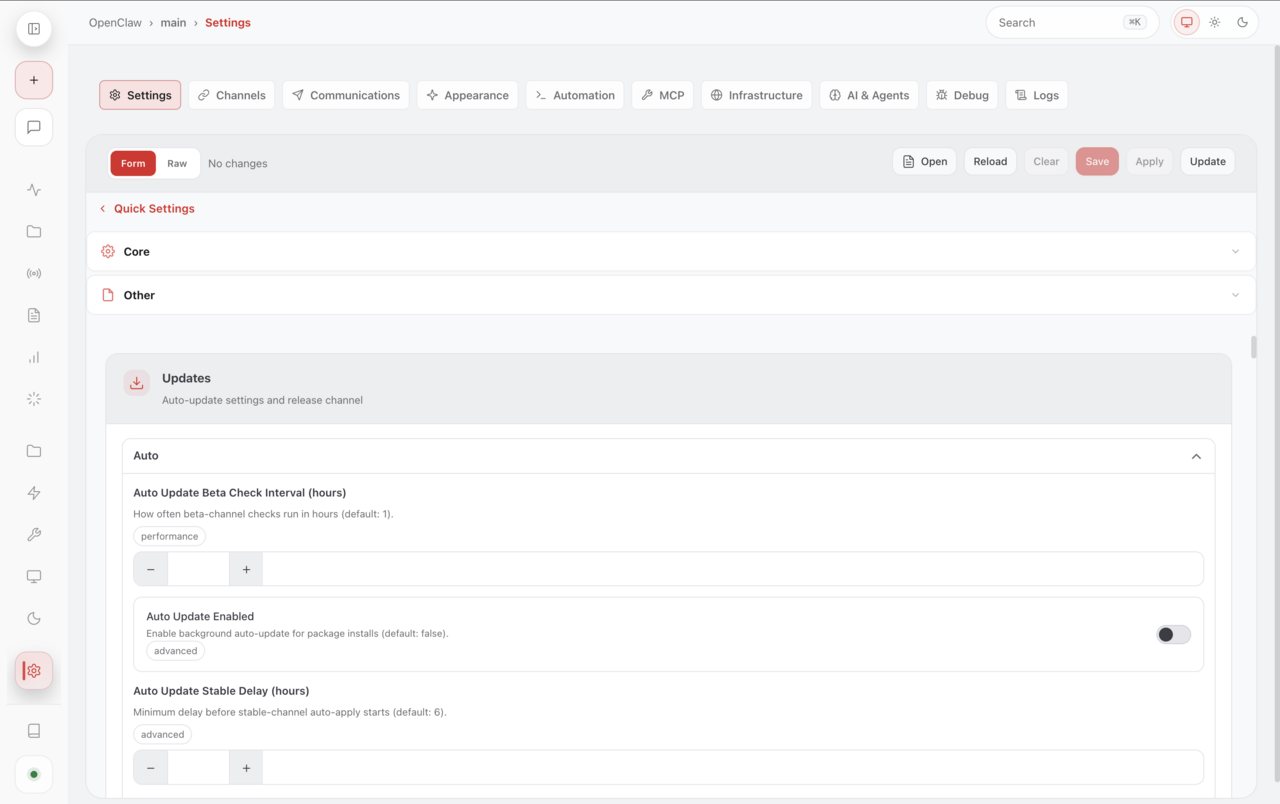
OpenClaw es un agente de inteligencia artificial autónomo, libre y de código abierto, capaz de llevar a cabo tareas mediante modelos de lenguaje de gran tamaño (LLM). Su interfaz principal de usuario es una plataforma de mensajería, de modo que las personas interactúan con él a través de un chatbot integrado en servicios como Signal, Telegram, Discord o WhatsApp. El proyecto atrajo una gran atención a comienzos de 2026, tanto por su flexibilidad como por las preocupaciones en materia de seguridad y privacidad que suscitan los amplios permisos que necesita para funcionar.
Desarrollo y nombre

El programador austriaco Peter Steinberger publicó por primera vez el software en noviembre de 2025 con el nombre de Warelay. Derivaba de un asistente anterior que él había creado, Clawd, cuyo nombre hacía referencia a Claude, el chatbot de Anthropic. El proyecto fue renombrado dos veces en unos dos meses: primero a Moltbot, tras las quejas de Anthropic por motivos de marca registrada, y después a OpenClaw. En febrero de 2026, Steinberger anunció que se incorporaría a OpenAI y que la fundación sin ánimo de lucro OpenClaw Foundation asumiría la dirección del proyecto.
Funcionamiento y seguridad
OpenClaw se ejecuta de forma local y se conecta a modelos externos como Claude, DeepSeek o la familia GPT de OpenAI, almacenando la configuración y el historial de interacciones en el equipo del usuario. Un sistema de habilidades indica al agente cómo realizar las tareas y cómo invocar herramientas. Dado que el software puede acceder al correo electrónico, a los calendarios y a las cuentas de mensajería, las instancias mal configuradas y los ataques de inyección de instrucciones (prompt injection) han suscitado el escrutinio de investigadores de ciberseguridad, y algunos gobiernos han restringido su uso en entornos oficiales.