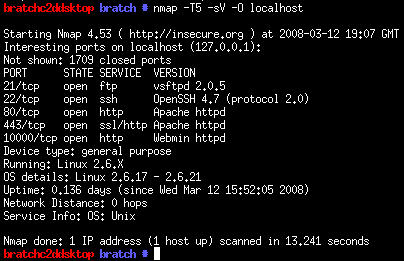
Nmap è un software libero distribuito con licenza GNU GPL da Insecure.org creato per effettuare port scanning, cioè mirato all'individuazione di porte aperte su un computer bersaglio o anche su range di indirizzi IP, in modo da determinare quali servizi di rete siano disponibili.
Come molti strumenti usati nel campo della sicurezza informatica, può essere utilizzato sia dagli amministratori di sistema che dai cracker o script kiddies, divenendo uno degli strumenti praticamente indispensabili nella "cassetta degli attrezzi" di un sistemista, usato per test di penetrazione e compiti di sicurezza informatica in generale.
Gli amministratori di sistema possono utilizzarlo per verificare la presenza di possibili applicazioni server non autorizzate, così come i cracker possono usarlo per analizzare i loro bersagli: è in grado infatti di ipotizzare quale sistema operativo sia utilizzato dal computer bersaglio, tecnica conosciuta come fingerprinting.
Spesso è utilizzato in combinazione con Metasploit-Framework per l'exploiting di sistemi operativi.
Spesso confuso con strumenti per la verifica di vulnerabilità come Nessus, nmap può essere configurato per evadere dagli IDS (Intrusion Detection System) ed interferire il meno possibile con le normali operazioni delle reti e dei computer che vengono scanditi.
Nella cultura di massa
Nel film Matrix Reloaded Trinity usa Nmap per penetrare nel sistema della centrale elettrica, tramite la forzatura dei servizi SSH e il bug CRC32 (scoperto nel 2001).
Altri progetti
- Wikimedia Commons contiene immagini o altri file su Nmap


