Un cookie HTTP (detto anche cookie web, cookie Internet, cookie del browser o semplicemente cookie) è un piccolo blocco di dati creato da un server web mentre un utente naviga su un sito e collocato sul dispositivo dell'utente dal browser. I cookie possono memorizzare informazioni di stato, come gli articoli presenti nel carrello di un negozio online, possono tracciare l'attività di navigazione oppure mantenere l'utente connesso. Il loro uso solleva preoccupazioni per la privacy, che nel 2011 hanno spinto i legislatori europei e statunitensi a intervenire.
Origine e sviluppo
Il termine cookie fu coniato dal programmatore di browser Lou Montulli, che lo prese in prestito dall'espressione magic cookie, un pacchetto di dati usato dai programmatori Unix. Nel 1994 Montulli propose l'uso dei cookie nelle comunicazioni web mentre lavorava presso la Netscape Communications, dove offrivano un modo per memorizzare lo stato delle transazioni sul computer di ciascun utente anziché sul server. Il pubblico venne a conoscenza dei cookie nel 1996, quando l'attenzione dei media si concentrò sulle loro implicazioni per la privacy. Un gruppo di lavoro dell'Internet Engineering Task Force produsse in seguito le specifiche formali, che furono infine sostituite dalla RFC 6265 nel 2011.
Tipi di cookie
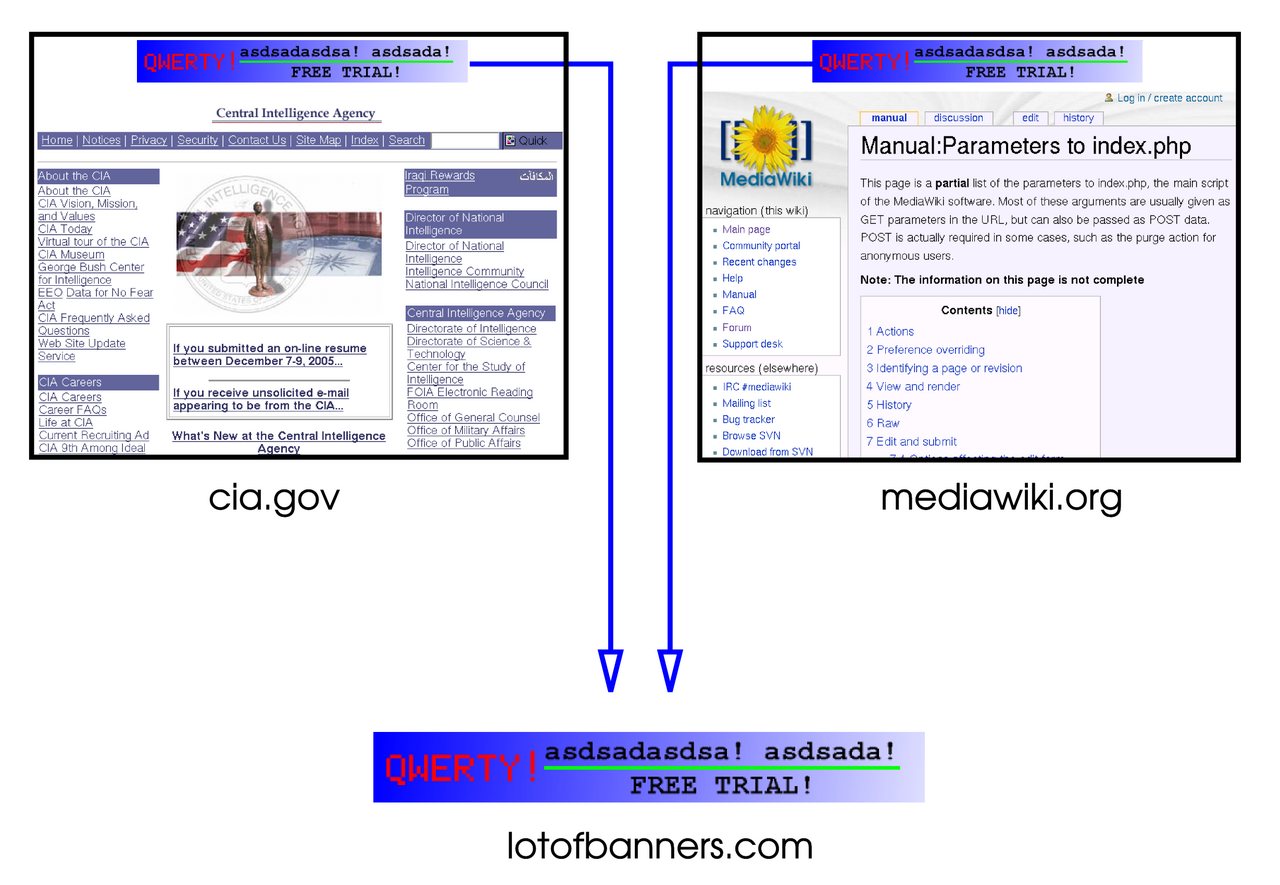
Un cookie di sessione esiste solo nella memoria temporanea e viene eliminato alla chiusura del browser. Un cookie persistente scade a una data stabilita o dopo un periodo prefissato, e le sue informazioni vengono inviate al server a ogni visita, il che lo rende utile per tracciare le abitudini di navigazione e mantenere gli utenti connessi. Un cookie sicuro viene trasmesso solo tramite connessioni HTTPS cifrate, il che lo rende meno esposto alle intercettazioni. La normativa europea impone ai siti rivolti agli Stati membri dell'UE di ottenere il consenso informato prima di memorizzare cookie non essenziali.