SSH (Secure SHell; euskaraz: "Oskol Segurua") konputagailu-sare baten bidez urruneko gailuak eta zerbitzariak modu seguruan atzitzeko eta kudeatzeko sare protokolo eta aplikazio bat da. Protokolo honek aplikazio geruzan funtzionatzen du eta korrontean TCP 22 ataria (port) erabiltzen du defektuz.
SSH jatorriz telnet, rlogin edo rsh bezalako protokolo zaharkitu eta ez-seguruak ordezkatzeko diseinatu zen. Protokolo zahar horiek informazio guztia (erabiltzaile-izenak eta pasahitzak barne) testu lauan (zifratu gabe) bidaltzen zuten saretik; SSHk, ordea, konexioaren bi muturren arteko trafiko osoa enkriptatu egiten du, baimenik gabeko hirugarrenek datuak atzematea edo manipulatzea ekidinez.
Ezaugarri Nagusiak
- Urruneko terminala: Kontsola edo terminal aginduen bidez urruneko ordenagailua erabat maneiatzea ahalbidetzen du.
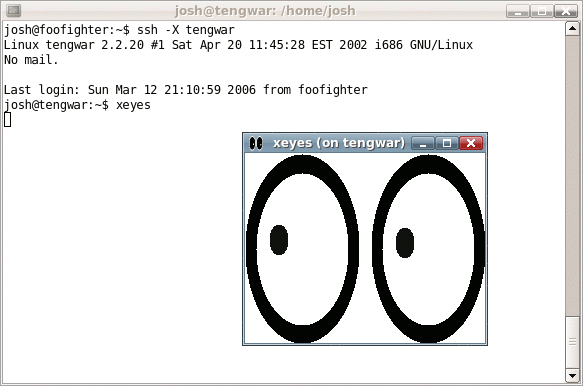
- Ingurune grafikoa (X11 Forwarding): Bezeroak X zerbitzari bat badu, urruneko aplikazio grafikoak tokiko makinan exekutatzea eta ikustea posible da.
- Datu-transferentzia segurua: SSH protokoloan oinarritutako SFTP (SSH File Transfer Protocol) eta SCP (Secure Copy) azpiprotokoloen bidez, fitxategiak modu enkriptatuan kopiatu daitezke gailuen artean.
- Tunelak eta bideratzea (Tunneling): Segurua ez den beste edozein aplikazioren datu-trafikoa kanal seguru baten barruatik (tunel baten bidez) bideratu dezake, segurtasun geruza estra bat gehituz.
- Gako bidezko autentifikazioa: Pasahitz tradizionalak erabili beharrekoan, kriptografia asimetrikoan oinarritutako gako-pareak (RSA, ED25519...) erabil daitezke zerbitzarietan segurtasunez eta pasahitzik gabe sartzeko.
SSHren erabilera
Ondorengo adibidean, `iker` izeneko erabiltzailea `jon` izeneko erabiltzailearen konputagailura modu seguruan konektatuko da gako-pare baten bidez (pasahitzik gabe sartu ahal izateko).
1. Gako-parea sortu
Lehenik eta behin, Ikerrek gako-pare bat (publikoa eta pribatua) sortu behar du bere ordenagailuan. Horretarako, RSA algoritmoa erabiliko du:
iker@bezeroa:~$ ssh-keygen -t rsa -b 4096
Agindu honek bi fitxategi sortzen ditu erabiltzailearen karpeta nagusian (`~/.ssh/` direktorioan):
- `id_rsa`: Gako pribatua (sekretua, inoiz partekatu behar ez dena eta pasahitz baten bidez babestua).
- `id_rsa.pub`: Gako publikoa (beste ordenagailuekin partekatzen dena).
| Aplikazio geruza | DNS, FTP, HTTP, HTTPS, IMAP, IRC, NFS, NNTP, NTP, POP3, SMB/CIFS, SMTP, SNMP, SSH, Telnet, SIP, gehiago |
| Aurkezpen geruza | ASN.1, MIME, SSL/TLS, XML, gehiago |
| Saio geruza | NetBIOS, gehiago |
| Garraio geruza | SCTP, SPX, TCP, UDP, gehiago |
| Sare geruza | AppleTalk, IP, IPX, NetBEUI, X.25, gehiago |
| Lotura geruza | ATM, Ethernet, Frame Relay, HDLC, PPP, Token Ring, Wi-Fi, STP, gehiago |
| Geruza fisikoa | Kable ardazkide, Zuntz optiko, Pare kordatu, Mikrouhin-sarea, Irrati bidezko sarea, RS-232, gehiago |
| *OSI ereduaren arabera | |
2. Gako publikoa urruneko makinan gaitu
Ikerrek bere gako publikoa Jonen konputagailura kopiatu behar du. Horretarako, modu errazena `ssh-copy-id` agindua erabiltzea da (Jonekin saioa hasiz eta haren IP helbidea zehaztuz):
iker@bezeroa:~$ ssh-copy-id jon@jonen_IP_helbidea
Alternatiba gisa, prozesu hau eskuz egin daiteke fitxategia SCP bidez transferituz eta Jonen makinako baimendutako gakoen zerrendara gehituz:
# 1. Gakoa Jonen makinara kopiatu
iker@bezeroa:~$ scp ~/.ssh/id_rsa.pub jon@jonen_IP_helbidea:/home/jon/id_rsa_iker.pub

# 2. SSH bidez konektatu eta gakoa baimendutako zerrendara (authorized_keys) erantsi
iker@bezeroa:~$ ssh jon@jonen_IP_helbidea
jon@zerbitzaria:~$ cat ~/id_rsa_iker.pub >> ~/.ssh/authorized_keys
jon@zerbitzaria:~$ rm ~/id_rsa_iker.pub
3. Urruneko konexioa burutu
Behin gako publikoa Jonen ordenagailuko `authorized_keys` fitxategian dagoela, Ikerrek ez du Jonen erabiltzaile-pasahitza sartu beharko konektatzean. Bere gako pribatuaren pasahitza baino ez zaio eskatuko saioa hasten duen lehen aldian (edo gako-kudeatzaile bat badu, ezta hori ere):
iker@bezeroa:~$ ssh jon@jonen_IP_helbidea
SSHren ahuleziak segurtasunaren aldetik

1998an SSH 1.5 inplementazioaren ahulezi bat argitaratu zen, non azaltzen baitzen posiblea zela datu gehigarriak txertatzea SSH fluxuan CRC-32 integritate-kontrola gaindituta. 2001ean beste ahulezi bat geratu zen agerian: erasotzaileek posiblea zuten zifratutako saioaren azken blokea aldatzea. Urte berean detektatu zen bezeroaren autentifikazioa beste zerbitzari batera berbidera zitekeela. Arazo horiek eta beste batzuk kontuan hartuta SSH-1 zaharkitutzat jotzen da eta bezero zein zerbitzari gehienek SSH-2 erabiltzen dute.
2014an Der Spiegel aldizkariak informazio klasifikatu bat argitaratu zuen non Edward Snowdenek iradokitzen baitzuen NSAk ahalmena zuela SSH trafikoa deszifratzeko. Ez ziren, baina, zehaztasun teknikoak erakutsi.
2023an man-in-the-middle eraso mota (erasotzailea konexioaren erdian) detektatu zen ssh gainean. Terrapin eraso deitzen zitzaion aurkitu zutenei erreferentzia eginez. Erasoaren larritasuna mugatua da ssh jatorrizko saioa interbenitu behar delako eta eraso gehienak saioaren amaiera baino ez dutelako eragiten. Ahulezia hori zuzendu zen geroago OpenSSH 9.6 bertsioan.
Kanpo estekak
- (Ingelesez) OpenSSH proiektuaren webgune ofiziala

